

Decisiones creativas en 48–72 horas: pruebas de usuarios y RGPD para profesionales del marketing
Guía práctica para realizar pruebas con perfiles sintéticos que respeten el RGPD. Aprende los pasos de la evaluación de impacto, los ajustes de privacidad, las auditorías de reidentificación y formas rápidas...
Sí, puedes realizar pruebas con perfiles sintéticos conformes con el RGPD para evaluar creatividades publicitarias antes de publicarlas. Esta práctica se está convirtiendo en habitual entre los equipos de marketing de resultados que quieren obtener señales antes de gastar. Tres controles permiten justificarla: un estándar de anonimización que supere el umbral de identificabilidad del Grupo de Trabajo del Artículo 29, una evaluación de impacto relativa a la protección de datos documentada siempre que exista riesgo residual y pruebas independientes de reidentificación periódicas. Plataformas como POPJAM.IO los incorporan al flujo de trabajo en lugar de dejarlos para el final; consulta este recurso para una guía práctica de IA conforme con el RGPD para profesionales del Reino Unido.
Resumen:
- Los datos sintéticos completamente anonimizados que no puedan vincularse a personas pueden quedar fuera del RGPD, pero la anonimización parcial o insuficiente sigue generando obligaciones de cumplimiento.
- Utiliza estándares de anonimización, evaluaciones de impacto y pruebas independientes de reidentificación de forma periódica para mantener las pruebas con perfiles sintéticos conformes con el RGPD.
- Cuando intervengan datos reales en el entrenamiento de modelos, garantiza una base jurídica y consentimiento explícito si se utiliza información sensible; el resultado sintético por sí solo no requiere consentimiento.
- Limita cada piloto a un objetivo de campaña y un segmento de audiencia para evitar filtraciones de datos y simplificar la documentación de auditoría.
- Incorpora auditorías continuadas de reidentificación y documentación detallada para poder justificar el proceso y evitar errores habituales de cumplimiento.
Índice
- ¿Qué significan las pruebas de usuarios conformes con el RGPD para la creatividad publicitaria?
- ¿Cuándo se aplica realmente el RGPD a los resultados sintéticos?
- ¿Cómo realizas una prueba con perfiles sintéticos que respete el RGPD?
- Privacidad diferencial, k-anonimato y auditorías de reidentificación: explicación
- ¿Qué documentación exige el RGPD para estas pruebas?
- ¿Necesitas consentimiento para las pruebas con perfiles sintéticos?
- ¿Qué errores cometen los equipos en el cumplimiento normativo de los perfiles sintéticos?
- Por qué las pruebas con perfiles sintéticos forman parte de las operaciones creativas y no solo del cumplimiento
- Prueba creatividades antes de gastar con POPJAM
- Fuentes
- Preguntas frecuentes
¿Qué significan las pruebas de usuarios conformes con el RGPD para la creatividad publicitaria?
Cuando hablamos aquí de pruebas de usuarios conformes con el RGPD, nos referimos a algo concreto: utilizar perfiles sintéticos generados con IA y reacciones simuladas de la audiencia para evaluar creatividades publicitarias antes de que lleguen a una campaña activa. No se trata de investigaciones de usabilidad con participantes reales, grabaciones de pantalla o datos personales recogidos de usuarios reales. Esa es otra disciplina con otras reglas.
Los perfiles sintéticos reproducen patrones estadísticos de audiencias reales, como tendencias de comportamiento, factores que impulsan la compra y patrones de respuesta, sin contener identificadores personales reales. Los conjuntos de datos sintéticos pueden construirse a partir de exportaciones del CRM, eventos de interacción y datos históricos de campañas para simular cómo podría reaccionar un segmento ante un titular, una imagen o una llamada a la acción.
Por qué los equipos recurren a este enfoque:
- Ciclos de iteración más rápidos: obtienes comentarios orientativos en horas, en lugar de semanas de pruebas en campañas activas
- Sin exposición de datos de usuarios reales a proveedores creativos externos o agencias colaboradoras
- Menor gasto publicitario antes del lanzamiento, ya que las creatividades débiles se descartan antes de consumir presupuesto
¿Cuándo se aplica realmente el RGPD a los resultados sintéticos?
Aquí es donde tropieza la mayoría de los equipos. El considerando 26 y el artículo 4.5 del RGPD trazan una línea clara: si los datos están anonimizados de forma verdadera e irreversible, quedan fuera del ámbito del RGPD. Si pueden vincularse, directa o indirectamente, a una persona identificable, siguen siendo datos personales y se aplican todas las obligaciones del RGPD.
La dificultad está en que “parece sintético” y “es anónimo” no significan lo mismo. Los criterios de identificabilidad del Grupo de Trabajo del Artículo 29 evalúan si es realista singularizar a una persona, vincular sus datos o inferir información sobre ella, incluso a partir de resultados que parecen completamente inventados. Un perfil sintético construido demasiado cerca de un segmento de clientes pequeño y distintivo puede seguir siendo reidentificable si deja escapar suficientes atributos correlacionados.
Los datos sintéticos completamente anonimizados pueden quedar totalmente fuera del RGPD. Los resultados parcialmente sintéticos o insuficientemente anonimizados suelen seguir siendo datos personales, lo que activa todas las obligaciones de cumplimiento.
Cuando los resultados siguen clasificados como datos personales, debes contar con:
- Una base jurídica documentada para el tratamiento original que generó el modelo sintético
- Una evaluación de impacto relativa a la protección de datos antes de comenzar la generación, no después
- Derechos de los interesados, como acceso, supresión y oposición, vinculados a los datos de origen
- Consentimiento explícito u otra condición del artículo 9 si se utilizaron categorías especiales de datos al entrenar el modelo
¿Cómo realizas una prueba con perfiles sintéticos que respete el RGPD?
Este es el flujo de trabajo que resiste una revisión rigurosa, desde la planificación hasta la validación.
- Planifica la prueba. Define el objetivo de campaña, la hipótesis, es decir, qué enfoque creativo esperas que gane y por qué, el alcance de los perfiles participantes y tu base jurídica si el modelo recibe datos reales. Involucra pronto al delegado de protección de datos si hay dudas sobre la identificabilidad.
- Gestiona correctamente los datos. Utiliza perfiles completamente sintéticos siempre que sea posible. Si el modelo se basa parcialmente en datos reales de clientes, documenta la base jurídica de la fuente y aplica minimización de datos: elimina todo lo que la prueba no necesite realmente.
- Genera con los parámetros de privacidad configurados. Aplica privacidad diferencial o una calibración equivalente del ruido antes de generar. Reserva un conjunto de validación para evitar que los perfiles sintéticos se sobreajusten a una porción estrecha del comportamiento pasado.
- Ejecuta la simulación. Ordena los enfoques creativos comparándolos entre sí en lugar de perseguir puntuaciones absolutas. Trata cada resultado como una orientación, no como una verdad indiscutible, y mantén la prueba confidencial hasta haber actuado según los resultados.
- Valida de forma independiente. Encarga pruebas de reidentificación del conjunto de datos. Prueba la creatividad ganadora con un pequeño presupuesto en una campaña activa antes del despliegue completo y registra tus supuestos, parámetros y resultados para conservar un historial de auditoría.
Consejo práctico: Empieza cada piloto con un objetivo de campaña y un segmento de audiencia. Intentar validar tres enfoques creativos en cinco segmentos desde la primera ejecución oculta la señal que realmente necesitas y convierte la documentación en algo difícil de justificar después.
Los equipos que utilizan este tipo de enfoque estructurado han comunicado que toman decisiones creativas en un plazo de 48 a 72 horas sin exponer públicamente los conceptos iniciales, una ventaja importante cuando un competidor podría capturar una prueba publicada.
Privacidad diferencial, k-anonimato y auditorías de reidentificación: explicación
Las técnicas de mejora de la privacidad no son extras opcionales: permiten justificar la protección de un conjunto de datos sintéticos. Dos de ellas hacen la mayor parte del trabajo.
La privacidad diferencial introduce ruido estadístico calibrado en un conjunto de datos para que no pueda reconstruirse ningún registro individual, manteniendo los patrones agregados útiles para el análisis. La contrapartida es real: más ruido implica menor riesgo de reidentificación, pero también menor fidelidad estadística. Por eso los equipos deben ajustar los niveles de ruido de forma iterativa hasta que los datos sigan sirviendo para la prueba sin exponer a personas.
El k-anonimato funciona de otra manera: agrupa los registros para que cualquier persona sea indistinguible de al menos otras k-1 que compartan los mismos atributos. El error habitual es tratar el k-anonimato como una casilla que se marca una sola vez. Las correlaciones entre atributos cambian cuando añades fuentes de datos, y un conjunto que cumplía el k-anonimato el trimestre pasado podría no cumplirlo hoy.
La reidentificación es un riesgo cambiante, no una auditoría que se hace una vez y se olvida. Los profesionales deben tratar la auditoría inicial como un punto de partida y programar nuevas pruebas periódicas, registrando la metodología cada vez para que el historial de auditoría resista preguntas posteriores de un regulador.
Antes de confiar en el motor de perfiles sintéticos de un proveedor, solicita:
- Los parámetros concretos de privacidad utilizados, como niveles de ruido y umbrales del valor k
- Informes de auditoría independientes, no solo autoevaluaciones internas
- Documentación de las pruebas de reidentificación con fechas y metodología
- Un registro de la frecuencia con que se actualizan esas auditorías
¿Qué documentación exige el RGPD para estas pruebas?
La gobernanza distingue un programa de pruebas justificable de otro que se desmorona en cuanto el equipo jurídico hace una pregunta. Una estructura operativa recomendada incluye una evaluación de impacto, tecnologías de mejora de la privacidad, seguimiento continuado de la reidentificación y registros documentados del tratamiento.
Realiza una evaluación de impacto siempre que la generación sintética se base en datos personales reales, especialmente a gran escala o con atributos sensibles, e incluye la fuente de datos, el método de anonimización y el riesgo residual. Según el artículo 30, tus registros de tratamiento deben indicar la base jurídica, las salvaguardas aplicadas, los plazos de conservación y las políticas de supresión tanto de los datos de origen como de los resultados sintéticos.
Asigna funciones claras antes de comenzar las pruebas:
- Delegado de protección de datos: revisa el alcance de la evaluación de impacto y el riesgo de identificabilidad
- Equipo jurídico: confirma la base jurídica y el estado del consentimiento
- Ingeniería: implementa los parámetros de privacidad y mantiene los registros de auditoría
- Marketing: aprueba el alcance de la prueba y la gestión de la confidencialidad
Fija circunstancias que activen una revisión, como una nueva fuente de datos, el reentrenamiento del modelo o un control trimestral programado, y define un proceso de incidentes para cuando una auditoría de reidentificación detecte un problema.
¿Necesitas consentimiento para las pruebas con perfiles sintéticos?
Este matiz suele generar confusión: los perfiles sintéticos en sí no necesitan consentimiento porque no son personas reales. Pero en cuanto datos personales reales intervienen en la construcción o el entrenamiento del modelo en que se basan esos perfiles, el consentimiento u otra base jurídica válida rige esos datos de entrada, no el resultado sintético.
Si creas perfiles a partir de exportaciones del CRM, personas que respondieron a campañas anteriores o eventos de interacción, la recogida original de esos datos necesitaba su propia base jurídica en el momento de obtenerlos. Un fallo habitual es decidir después utilizarlos para entrenar modelos sintéticos sin comprobar si el consentimiento original o la base de interés legítimo cubren ese uso.
En este flujo de trabajo, la gestión práctica del consentimiento consiste en:
- Revisar si el consentimiento original para recoger datos cubre el “entrenamiento de modelos con fines de prueba”, y no solo la “personalización de campañas”
- Mantener el proceso de generación sintética separado de los cambios de consentimiento de los clientes, de modo que la retirada del consentimiento provoque la eliminación de sus datos de futuras ejecuciones de entrenamiento del modelo
- Documentar la cadena de consentimiento desde los datos de origen hasta el modelo y el resultado sintético, aunque el perfil final no contenga datos personales
Si tus perfiles sintéticos se construyen íntegramente a partir de paneles externos con licencia o de datos sectoriales completamente agregados, sin aportaciones directas de clientes, la carga relativa al consentimiento disminuye considerablemente. Aun así, debes verificar el cumplimiento del proveedor de origen.
¿Qué errores cometen los equipos en el cumplimiento normativo de los perfiles sintéticos?
El fallo más habitual es confundir “parece anónimo” con “es anónimo”. Un generador de perfiles que produzca nombres y comportamientos plausibles y aparentemente ficticios puede seguir basándose en un conjunto de datos lo bastante pequeño como para reidentificar personas, especialmente en segmentos B2B especializados donde unos pocos atributos empresariales pueden señalar a una empresa real concreta.
Un segundo error: tratar la evaluación de impacto como un trámite de cumplimiento puntual en lugar de un documento vivo. Los equipos realizan la evaluación al lanzar el proyecto y después siguen añadiendo fuentes de datos al conjunto de entrenamiento durante el año siguiente sin volver a revisarla.
Otros errores recurrentes:
- Omitir las auditorías de reidentificación después de la incorporación inicial del proveedor, suponiendo que la primera prueba ofrece cobertura indefinida
- No documentar por qué se consideró suficientemente anonimizado un conjunto de datos, sin dejar un rastro documental justificable en caso de cuestionamiento
- Compartir resultados sintéticos “anonimizados” con agencias o contratistas sin comprobar si siguen presentando riesgo de reidentificación
- Utilizar niveles de ruido de privacidad diferencial tan agresivos que los perfiles sintéticos produzcan señales creativas inútiles, anulando el propósito de las pruebas
- Suponer que una afirmación comercial de “conformidad con el RGPD” de una plataforma sustituye tu propia evaluación de impacto y tu historial de auditoría
La solución a la mayoría de estos problemas es de procedimiento, no técnica: incorpora nuevas auditorías y revisiones de documentación al calendario del mismo modo que programarías una revisión de seguridad, en lugar de tratarlas como una tarea de configuración que se hace una sola vez.
Por qué las pruebas con perfiles sintéticos forman parte de las operaciones creativas y no solo del cumplimiento
La mayoría del contenido sobre cumplimiento presenta los datos sintéticos como una salida legal, algo que toleras para evitar riesgos. Esa perspectiva se queda corta. Los especialistas en privacidad aplicada al marketing ven cada vez más los perfiles sintéticos como una ventaja competitiva para las operaciones creativas: a medida que se restringe el acceso a datos propios en las plataformas publicitarias, los equipos capaces de simular respuestas de comportamiento sin depender de datos de audiencias activas consiguen una ventaja duradera.
POPJAM.IO aborda esto generando creatividades publicitarias coherentes con la marca y probándolas con perfiles de compradores sintéticos construidos a partir de perfiles psicográficos. Así, los equipos de marketing reciben comentarios antes de invertir un solo dólar en Meta, Google o TikTok. Esa es la prueba que conviene recordar: el flujo descrito arriba no es teórico, ya funciona a nivel de plataforma. Para los equipos que quieran profundizar en la metodología, la guía de POPJAM sobre pruebas de usuarios sintéticos para equipos de marketing de resultados explica la mecánica con más detalle.
Si diseñas tu primer piloto, acota su alcance: un objetivo de campaña, tres enfoques creativos, un periodo de validación de una a dos semanas y una métrica clara, como la clasificación de interacción prevista, la distribución del sentimiento o la intención de clic, que después compararás con resultados reales.
Doruk
Prueba creatividades antes de gastar con POPJAM
POPJAM ofrece una alternativa a gastar presupuesto publicitario en conjeturas: generas creatividades coherentes con tu marca y las pruebas con perfiles de compradores sintéticos antes de publicar nada, de modo que los conceptos débiles se descartan en horas y no después de una campaña fallida.
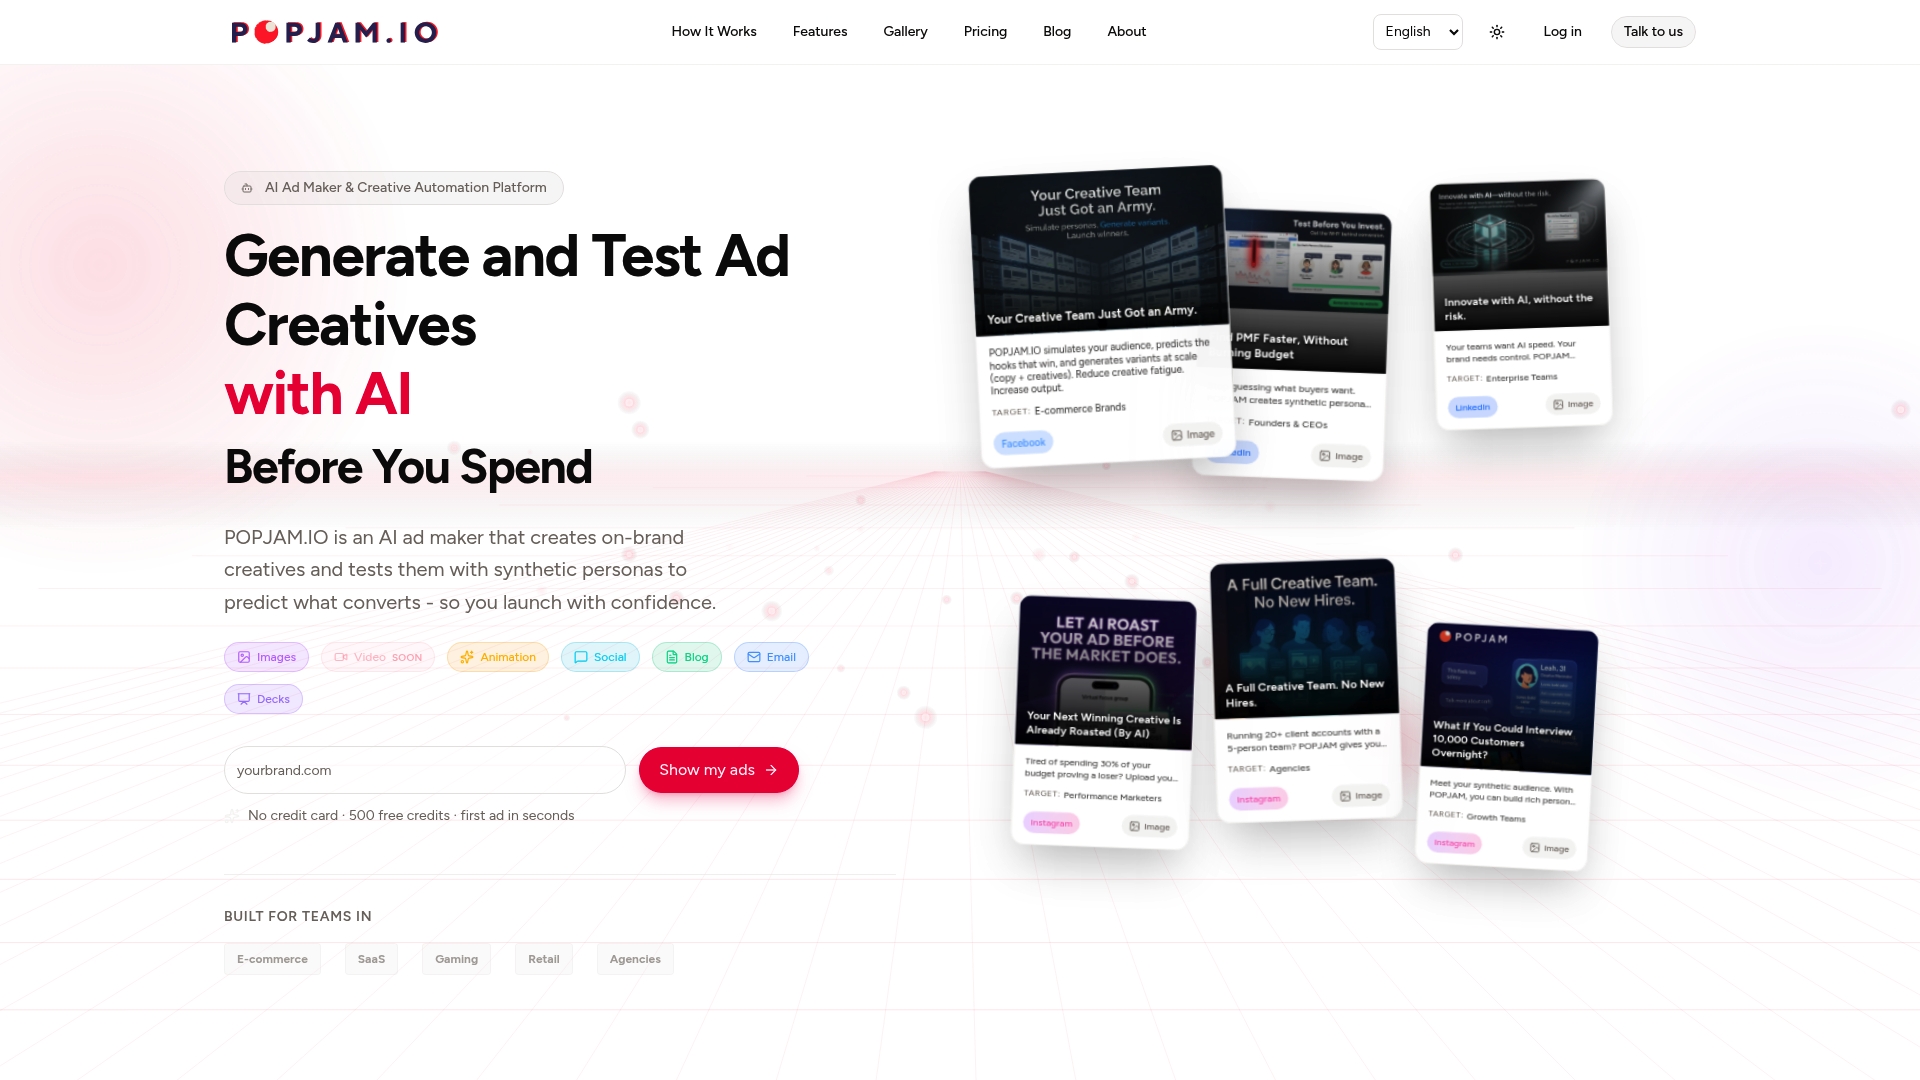
La plataforma incorpora salvaguardas de privacidad en la propia capa de simulación de perfiles, para que tu equipo creativo reciba comentarios psicográficos sin la carga manual de cumplimiento que supone crear desde cero un proceso de anonimización. Tanto si seleccionas conceptos para Google Display como si preparas un lanzamiento multicanal completo en Meta, TikTok y LinkedIn, el flujo sigue siendo el mismo: generar, simular, perfeccionar y después gastar.
Las agencias que gestionan varias cuentas de clientes pueden ver cómo ampliar este enfoque en la página del generador de anuncios con IA para agencias. Si quieres comprobar cómo los comentarios de perfiles sintéticos cambian tu proceso previo al lanzamiento, inicia una prueba y realiza tu primera comparación de creatividades esta semana.
Fuentes
- Datos sintéticos bajo el RGPD: retos de cumplimiento - GDPR Local
- Uso de audiencias sintéticas para probar creatividades publicitarias sin arriesgar el presupuesto - Sotavento Medios
Preguntas frecuentes
¿Es realmente posible realizar pruebas con perfiles sintéticos conformes con el RGPD?
Sí. Requiere un estándar de anonimización que cumpla los criterios de identificabilidad del Grupo de Trabajo del Artículo 29, una evaluación de impacto cuando exista riesgo y pruebas independientes de reidentificación periódicas.
¿Se aplica el RGPD a los datos de pruebas publicitarias completamente sintéticos?
No siempre. Los datos sintéticos completamente anonimizados pueden quedar fuera del ámbito del RGPD, pero los resultados parcialmente sintéticos o insuficientemente anonimizados suelen seguir siendo datos personales sujetos a todas sus obligaciones.
¿Necesito consentimiento para crear perfiles sintéticos?
El perfil sintético en sí no necesita consentimiento, pero los datos reales utilizados para entrenar el modelo subyacente sí requieren una base jurídica válida, y las categorías especiales de datos exigen consentimiento explícito u otra condición del artículo 9.
¿Con qué frecuencia deben hacerse las auditorías de reidentificación?
Trata el riesgo de reidentificación como algo continuado y no como una comprobación puntual. Programa auditorías periódicas, especialmente después de añadir fuentes de datos o reentrenar un modelo de perfiles, y documenta la metodología cada vez.
¿Pueden plataformas como POPJAM ayudar a probar creatividades respetando el RGPD?
Sí. POPJAM genera creatividades publicitarias y las prueba con perfiles de compradores sintéticos construidos a partir de perfiles psicográficos, aportando comentarios orientativos antes de activar una campaña sin exponer datos de usuarios reales.
¿Cuál es el mayor error de cumplimiento que cometen los equipos?
Suponer que los datos que parecen sintéticos son automáticamente anónimos. Un generador de perfiles puede producir resultados aparentemente ficticios que sigan siendo reidentificables si se basan en un conjunto de datos pequeño o distintivo.
Recomendado
- Un marco de pruebas creativas para profesionales del marketing de resultados
- Creatividades publicitarias basadas en datos: aumenta el ROI con pruebas más inteligentes
- Cómo probar creatividades publicitarias antes del lanzamiento: guía de 2026
- Pruebas de conceptos publicitarios: guía para probar las ideas primero