

Kreatif Kararları 48–72 Saatte Alın: Pazarlamacılar İçin GDPR Kullanıcı Testi
Pazarlamacılar için GDPR açısından güvenli sentetik persona testleri uygulama rehberi. DPIA adımlarını, gizlilik ayarlarını, yeniden kimlik belirleme denetimlerini ve hızlı...
Evet, reklam kreatiflerini önceden test etmek için GDPR’ye uygun sentetik persona testleri yapabilirsiniz. Bu yöntem, harcamadan önce sinyal almak isteyen performans ekiplerinde standart uygulama haline geliyor. Üç kontrol bu yaklaşımı savunulabilir kılar: Madde 29 Çalışma Grubu’nun kimliğin belirlenebilirliğine ilişkin eşiğini karşılayan bir anonimleştirme standardı, artık riskin bulunduğu her durumda belgelenmiş bir Veri Koruma Etki Değerlendirmesi ve düzenli aralıklarla yapılan bağımsız yeniden kimlik belirleme testleri. POPJAM.IO gibi platformlar bunları sonradan düşünülecek ayrıntılar olarak görmek yerine iş akışına dahil eder. Ayrıntılı bir Birleşik Krallık profesyonelleri için GDPR’ye uygun yapay zekâ uygulama rehberi için bu kaynağa bakın.
Kısa özet:
- Kişilerle yeniden ilişkilendirilemeyen, tamamen anonimleştirilmiş sentetik veriler GDPR kapsamı dışında kalabilir. Ancak kısmi veya zayıf anonimleştirme, uyum yükümlülüklerini yine doğurur.
- Sentetik persona testlerini GDPR’ye uygun tutmak için anonimleştirme standartlarını, DPIA’ları ve bağımsız yeniden kimlik belirleme testlerini düzenli olarak uygulayın.
- Modellerin eğitiminde gerçek veriler kullanıldığında hukuki dayanağı sağlayın; hassas bilgiler kullanılıyorsa açık rıza alın. Yalnızca sentetik çıktı için rıza gerekmez.
- Veri sızıntısını önlemek ve denetim belgelerini basitleştirmek için her pilotu tek bir kampanya hedefi ve tek bir kitle segmentiyle sınırlayın.
- Savunulabilirliği korumak ve yaygın uyum hatalarından kaçınmak için sürekli yeniden kimlik belirleme denetimleri ve ayrıntılı belgelendirme uygulayın.
İçindekiler
- GDPR kullanıcı testi reklam kreatifleri için ne anlama gelir?
- GDPR sentetik çıktılara gerçekte ne zaman uygulanır?
- GDPR açısından güvenli bir sentetik persona testi nasıl yapılır?
- Diferansiyel gizlilik, k-anonimlik ve yeniden kimlik belirleme denetimleri
- GDPR bu test için hangi belgeleri gerektirir?
- Sentetik persona testi için rızaya ihtiyacınız var mı?
- Ekipler sentetik persona uyumunda hangi hataları yapıyor?
- Sentetik persona testi neden yalnızca uyum değil, kreatif operasyon meselesidir?
- POPJAM ile harcamadan önce kreatifleri test edin
- Kaynaklar
- Sık sorulan sorular
GDPR kullanıcı testi reklam kreatifleri için ne anlama gelir?
Burada GDPR kullanıcı testinden söz ederken belirli bir şeyi kastediyoruz: Reklam kreatiflerini canlı bir kampanyaya ulaşmadan önce test etmek için yapay zekâyla üretilen sentetik personaları ve simüle edilmiş kitle tepkilerini kullanmak. Bu, gerçek katılımcılar, ekran kayıtları veya gerçek kullanıcılardan toplanan kişisel verilerle yürütülen canlı kullanılabilirlik araştırması değildir. O, farklı kuralları olan ayrı bir disiplindir.
Sentetik personalar, gerçek kişisel tanımlayıcılar içermeden gerçek kitlelerin istatistiksel örüntülerini, davranış eğilimlerini, satın alma tetikleyicilerini ve tepki kalıplarını yansıtır. Bir segmentin başlığa, görsele veya eylem çağrısına nasıl tepki verebileceğini simüle etmek için CRM dışa aktarımları, etkileşim olayları ve geçmiş kampanya verilerinden sentetik veri kümeleri oluşturulabilir.
Ekiplerin bu yaklaşıma yönelme nedenleri:
- Daha hızlı geliştirme döngüleri: Haftalar süren canlı testler yerine saatler içinde yön gösterici geri bildirim alırsınız
- Gerçek kullanıcı verileri üçüncü taraf kreatif tedarikçilerine veya ajans ortaklarına açılmaz
- Zayıf kreatifler bütçeyi tüketmeden elendiği için yayın öncesi reklam harcaması azalır
GDPR sentetik çıktılara gerçekte ne zaman uygulanır?
Çoğu ekibin takıldığı nokta burasıdır. GDPR’nin 26. Gerekçesi ve 4(5). Maddesi kesin bir sınır çizer: Veriler gerçekten ve geri döndürülemez biçimde anonimleştirilmişse GDPR kapsamı dışında kalır. Doğrudan veya dolaylı olarak kimliği belirlenebilir bir kişiyle yeniden ilişkilendirilebiliyorsa hâlâ kişisel veridir ve tüm GDPR yükümlülükleri geçerlidir.
Zor olan, “sentetik görünüyor” ile “anonimdir” ifadelerinin aynı anlama gelmemesidir. Madde 29 Çalışma Grubu’nun kimliğin belirlenebilirliği ölçütleri, tamamen uydurulmuş görünen çıktılardan bile bir ilgili kişinin gerçekçi biçimde tekilleştirilip tekilleştirilemeyeceğini, başka verilerle ilişkilendirilip ilişkilendirilemeyeceğini veya hakkında çıkarım yapılıp yapılamayacağını değerlendirir. Küçük ve ayırt edici bir müşteri segmentine fazla yakın oluşturulmuş sentetik bir persona, birbiriyle ilişkili yeterli sayıda özellik dışarı sızarsa hâlâ yeniden kimlik belirlemeye açık olabilir.
Tamamen anonimleştirilmiş sentetik veriler bütünüyle GDPR kapsamı dışında kalabilir. Kısmen sentetik veya zayıf anonimleştirilmiş çıktılar ise genellikle kişisel veri olmaya devam eder ve tüm uyum gerekliliklerini devreye sokar.
Çıktılar kişisel veri olarak sınıflandırılmaya devam ediyorsa şu yükümlülükleriniz vardır:
- Sentetik modeli oluşturan ilk işleme faaliyeti için belgelenmiş bir hukuki dayanak
- Üretim başladıktan sonra değil, başlamadan önce DPIA
- Kaynak verilerle bağlantılı ilgili kişi hakları (erişim, silme, itiraz)
- Modelin eğitiminde özel nitelikli kişisel veriler kullanıldıysa açık rıza veya Madde 9 kapsamındaki başka bir koşul
GDPR açısından güvenli bir sentetik persona testi nasıl yapılır?
Planlamadan doğrulamaya kadar incelemeye dayanabilen iş akışı şöyle:
- Testi planlayın. Kampanya hedefinizi, hipotezinizi (hangi kreatif yönün kazanmasını beklediğinizi ve nedenini), dahil edilen personaların kapsamını ve modele gerçek veri sağlanıyorsa hukuki dayanağınızı tanımlayın. Kimliğin belirlenebilirliği konusunda herhangi bir belirsizlik varsa veri koruma görevlinizi (DPO) erken aşamada sürece katın.
- Verileri doğru işleyin. Mümkün olduğunda tamamen sentetik personalar kullanın. Modeliniz kısmen gerçek müşteri verileri üzerine kuruluyorsa kaynağın hukuki dayanağını belgeleyin ve veri minimizasyonu uygulayın; testin gerçekten ihtiyaç duyduğu bilgilerin dışındaki her şeyi çıkarın.
- Gizlilik parametrelerini ayarlayarak üretin. Üretimden önce diferansiyel gizlilik veya eşdeğer bir gürültü kalibrasyonu uygulayın. Sentetik personalarınızın geçmiş davranışların dar bir kesitine aşırı uyum sağlamaması için bir doğrulama kümesini ayrı tutun.
- Simülasyonu çalıştırın. Mutlak puanların peşinden gitmek yerine kreatif yönleri birbirleriyle karşılaştırarak sıralayın. Her çıktıyı kesin gerçek olarak değil, yön gösterici rehberlik olarak ele alın. Sonuçlara göre harekete geçene kadar testi gizli tutun.
- Bağımsız olarak doğrulayın. Veri kümesi üzerinde yeniden kimlik belirleme testi yaptırın. Tam yayına geçmeden önce kazanan kreatifi küçük bir canlı bütçeyle pilot olarak deneyin ve denetim izi için varsayımlarınızı, parametrelerinizi ve sonuçlarınızı kaydedin.
Uzman ipucu: Her pilota tek bir kampanya hedefi ve tek bir kitle segmentiyle başlayın. İlk denemede beş segmentte üç kreatif yönü doğrulamaya çalışmak, gerçekten ihtiyaç duyduğunuz sinyali gömer ve belgelerinizi sonradan savunması zor bir karmaşaya dönüştürür.
Bu tür yapılandırılmış bir yaklaşım kullanan ekipler, ilk fikirleri herkese açık hale getirmeden kreatif kararları 48 ila 72 saatte alabildiklerini bildirmiştir. Bir rakibin canlı testin ekran görüntüsünü alabileceği düşünülürse bu önemli bir avantajdır.
Diferansiyel gizlilik, k-anonimlik ve yeniden kimlik belirleme denetimleri
Gizliliği artıran teknikler isteğe bağlı ekler değildir; sentetik bir veri kümesini savunulabilir kılan bunlardır. İşin büyük kısmını iki teknik üstlenir.
Diferansiyel gizlilik, tek bir kaydın tersine mühendislikle ortaya çıkarılamaması için veri kümesine kalibre edilmiş istatistiksel gürültü eklerken, toplu örüntülerin analiz için yararlı kalmasını sağlar. Gerçek bir ödünleşim vardır: Daha fazla gürültü, daha düşük yeniden kimlik belirleme riski ama daha düşük istatistiksel aslına uygunluk demektir. Bu nedenle ekipler, veriler kişileri açığa çıkarmadan test görevini desteklemeye devam edene kadar gürültü düzeylerini yinelemeli olarak ayarlamalıdır.
K-anonimlik farklı çalışır: Kayıtları, herhangi bir kişinin aynı özellikleri paylaşan en az k-1 kişiden ayırt edilemeyeceği biçimde gruplar. Yaygın hata, k-anonimliği tek seferlik bir kontrol kutusu gibi görmektir. Yeni veri kaynakları ekledikçe özellikler arasındaki ilişkiler değişir ve geçen çeyrekte k-anonim olan bir veri kümesi bugün öyle olmayabilir.
Yeniden kimlik belirleme riski sürekli değişir; tek seferde tamamlanan bir denetim değildir. Uygulayıcılar ilk denetimi başlangıç noktası saymalı ve düzenli yeniden testler planlamalıdır. Bir düzenleyici kurum daha sonra sorular sorarsa denetim izinin sağlam kalması için her seferinde yöntemi kaydetmelidir.
Herhangi bir tedarikçinin sentetik persona sistemine güvenmeden önce şunları isteyin:
- Kullanılan belirli gizlilik parametreleri (gürültü düzeyleri, k değeri eşikleri)
- Yalnızca iç öz değerlendirmeler değil, bağımsız denetim raporları
- Tarihleri ve yöntemiyle birlikte yeniden kimlik belirleme testi kayıtları
- Bu denetimlerin ne sıklıkla yenilendiğine ilişkin kayıt
GDPR bu test için hangi belgeleri gerektirir?
Savunulabilir bir test programıyla hukuk ekibi soru sorduğu anda çöken bir programı ayıran şey yönetişimdir. Önerilen operasyonel yapı; DPIA, gizliliği artıran teknolojiler, sürekli yeniden kimlik belirleme izlemesi ve belgelenmiş işleme kayıtlarını içerir.
Sentetik veri üretimi gerçek kişisel verilere dayanıyorsa, özellikle büyük ölçekte veya hassas özelliklerle ilgiliyse, DPIA yapın. Değerlendirme veri kaynağını, anonimleştirme yöntemini ve artık riski kapsasın. Madde 30 uyarınca işleme kayıtlarınız, hem kaynak veriler hem sentetik çıktılar için hukuki dayanağı, uygulanan güvenceleri, saklama sürelerini ve silme politikalarını belirtmelidir.
Teste başlamadan önce rolleri net biçimde atayın:
- DPO: DPIA kapsamını ve kimliğin belirlenebilirliği riskini inceler
- Hukuk: Hukuki dayanağı ve rıza durumunu doğrular
- Mühendislik: Gizlilik parametrelerini uygular ve denetim günlüklerini tutar
- Pazarlama: Test kapsamını ve gizliliğin nasıl yönetileceğini onaylar
Yeni bir veri kaynağı, modelin yeniden eğitilmesi veya planlanmış üç aylık kontrol gibi gözden geçirme tetikleyicileri belirleyin. Yeniden kimlik belirleme denetimi bir sorun saptarsa ne olacağını açıklayan bir olay müdahale süreci tanımlayın.
Sentetik persona testi için rızaya ihtiyacınız var mı?
İnsanların kafasını karıştıran ayrıntı şu: Sentetik personalar gerçek kişiler olmadıkları için kendileri rıza gerektirmez. Ancak bu personaların dayandığı modelin oluşturulmasına veya eğitimine gerçek kişisel veriler girdiği anda, rıza (ya da başka bir geçerli hukuki dayanak) sentetik çıktıya değil, o girdiye uygulanır.
CRM dışa aktarımlarından, geçmiş kampanyalara yanıt veren kişilerden veya etkileşim olaylarından persona oluşturuyorsanız, ilk veri toplama faaliyetinin toplama anında kendi hukuki dayanağına sahip olması gerekiyordu. İlk rızanın veya meşru menfaat dayanağının bunu kapsayıp kapsamadığını kontrol etmeden, sonradan bu verileri sentetik model eğitiminde kullanmaya karar vermek yaygın bir eksikliktir.
Bu iş akışı için pratik rıza yönetimi şöyle görünür:
- İlk veri toplama rızanızın yalnızca “kampanya kişiselleştirmesini” değil, “test amacıyla model eğitimini” de kapsayıp kapsamadığını denetlemek
- Sentetik üretim sürecini müşteriye dönük rıza değişikliklerinden ayrı tutmak; böylece bir müşteri rızasını geri çektiğinde verilerinin gelecekteki model eğitimi çalışmalarından çıkarılmasını sağlamak
- Nihai personanın kendisi kişisel veri taşımasa da kaynak veriden modele ve sentetik çıktıya kadar rıza zincirini belgelemek
Sentetik personalarınız doğrudan müşteri girdisi olmadan, tamamen lisanslı üçüncü taraf panellerinden veya tümüyle toplulaştırılmış sektör verilerinden oluşturuluyorsa rıza yükünüz önemli ölçüde azalır. Yine de veriyi sağlayan kuruluşun kendi uyum durumunu doğrulamanız gerekir.
Ekipler sentetik persona uyumunda hangi hataları yapıyor?
En yaygın hata, “anonim görünüyor” ile “anonimdir” ifadelerini karıştırmaktır. Makul, kurgusal görünen adlar ve davranışlar üreten bir persona oluşturucu, özellikle birkaç firma özelliğinin tek bir gerçek şirkete işaret edebildiği niş B2B segmentlerinde, kişilerin yeniden belirlenebileceği kadar küçük bir veri kümesine dayanıyor olabilir.
İkinci hata, DPIA’yı yaşayan bir belge yerine tek seferlik bir uyum çalışması olarak görmektir. Ekipler başlangıçta DPIA yapar, sonra takip eden yıl boyunca eğitim kümesine yeni veri kaynakları eklemeyi sürdürür ama değerlendirmeye hiç dönmez.
Tekrarlanan diğer hatalar:
- İlk testin sizi süresiz koruduğunu varsayarak tedarikçinin ilk devreye alınmasından sonra yeniden kimlik belirleme denetimlerini atlamak
- Bir veri kümesinin neden yeterince anonimleştirilmiş sayıldığını belgelememek ve bir itiraz halinde savunulabilir bir belge izi bırakmamak
- “Anonimleştirilmiş” sentetik çıktıları, hâlâ yeniden kimlik belirleme riski taşıyıp taşımadıklarını kontrol etmeden ajans ortakları veya yüklenicilerle paylaşmak
- Diferansiyel gizlilik gürültü düzeylerini, sentetik personaların kreatifler hakkında işe yaramaz sinyaller üreteceği kadar yüksek kullanarak testin amacını ortadan kaldırmak
- Bir platformun pazarlamasındaki “GDPR’ye uygun” iddiasının, kendi DPIA’nızın ve denetim izinizin yerini tuttuğunu varsaymak
Bunların çoğunun çözümü teknik değil, süreçle ilgilidir: Yeniden denetimleri ve belge incelemelerini tek seferlik kurulum işi olarak görmek yerine, bir güvenlik incelemesini planladığınız gibi takviminize yerleştirin.
Sentetik persona testi neden yalnızca uyum değil, kreatif operasyon meselesidir?
Uyumla ilgili içeriklerin çoğu sentetik veriyi, riskten kaçınmak için katlanılan hukuki bir çözüm yolu olarak ele alır. Bu yaklaşım değerini olduğundan düşük gösterir. Pazarlama gizliliği uzmanları sentetik personaları giderek kreatif operasyonlarda bir rekabet avantajı olarak görüyor: Reklam platformlarında birinci taraf verilere erişim kısıtlandıkça, canlı kitle verilerine bağlı kalmadan davranışsal tepkiyi simüle edebilen ekipler kalıcı bir avantaj elde ediyor.
POPJAM.IO bunu, markaya uygun reklam kreatifleri üretip psikografik profillerden oluşturulmuş sentetik alıcı personaları üzerinde test ederek yapıyor. Böylece Meta, Google veya TikTok’a tek bir dolar gitmeden pazarlama ekiplerine geri bildirim sağlıyor. Akılda tutulması gereken somut nokta şu: Yukarıda açıklanan iş akışı teorik değil; şu anda platform düzeyinde çalışıyor. Yöntemi daha ayrıntılı öğrenmek isteyen ekipler için POPJAM’ın performans ekipleri için sentetik kullanıcı testi rehberi mekanizmayı daha detaylı anlatıyor.
İlk pilotunuzu tasarlıyorsanız kapsamı dar tutun: Tek kampanya hedefi, üç kreatif yön, bir ila iki haftalık doğrulama süresi ve sonrasında canlı sonuçlarla karşılaştıracağınız açık bir metrik (tahmini etkileşim sıralaması, duygu dağılımı veya tıklama niyeti).
Doruk
POPJAM ile harcamadan önce kreatifleri test edin
POPJAM, reklam bütçesini tahminlere harcamanın alternatifidir. Markaya uygun kreatifler üretir ve herhangi bir şey yayına girmeden bunları sentetik alıcı personaları üzerinde test edersiniz. Böylece zayıf fikirler başarısız bir kampanyadan sonra değil, saatler içinde elenir.
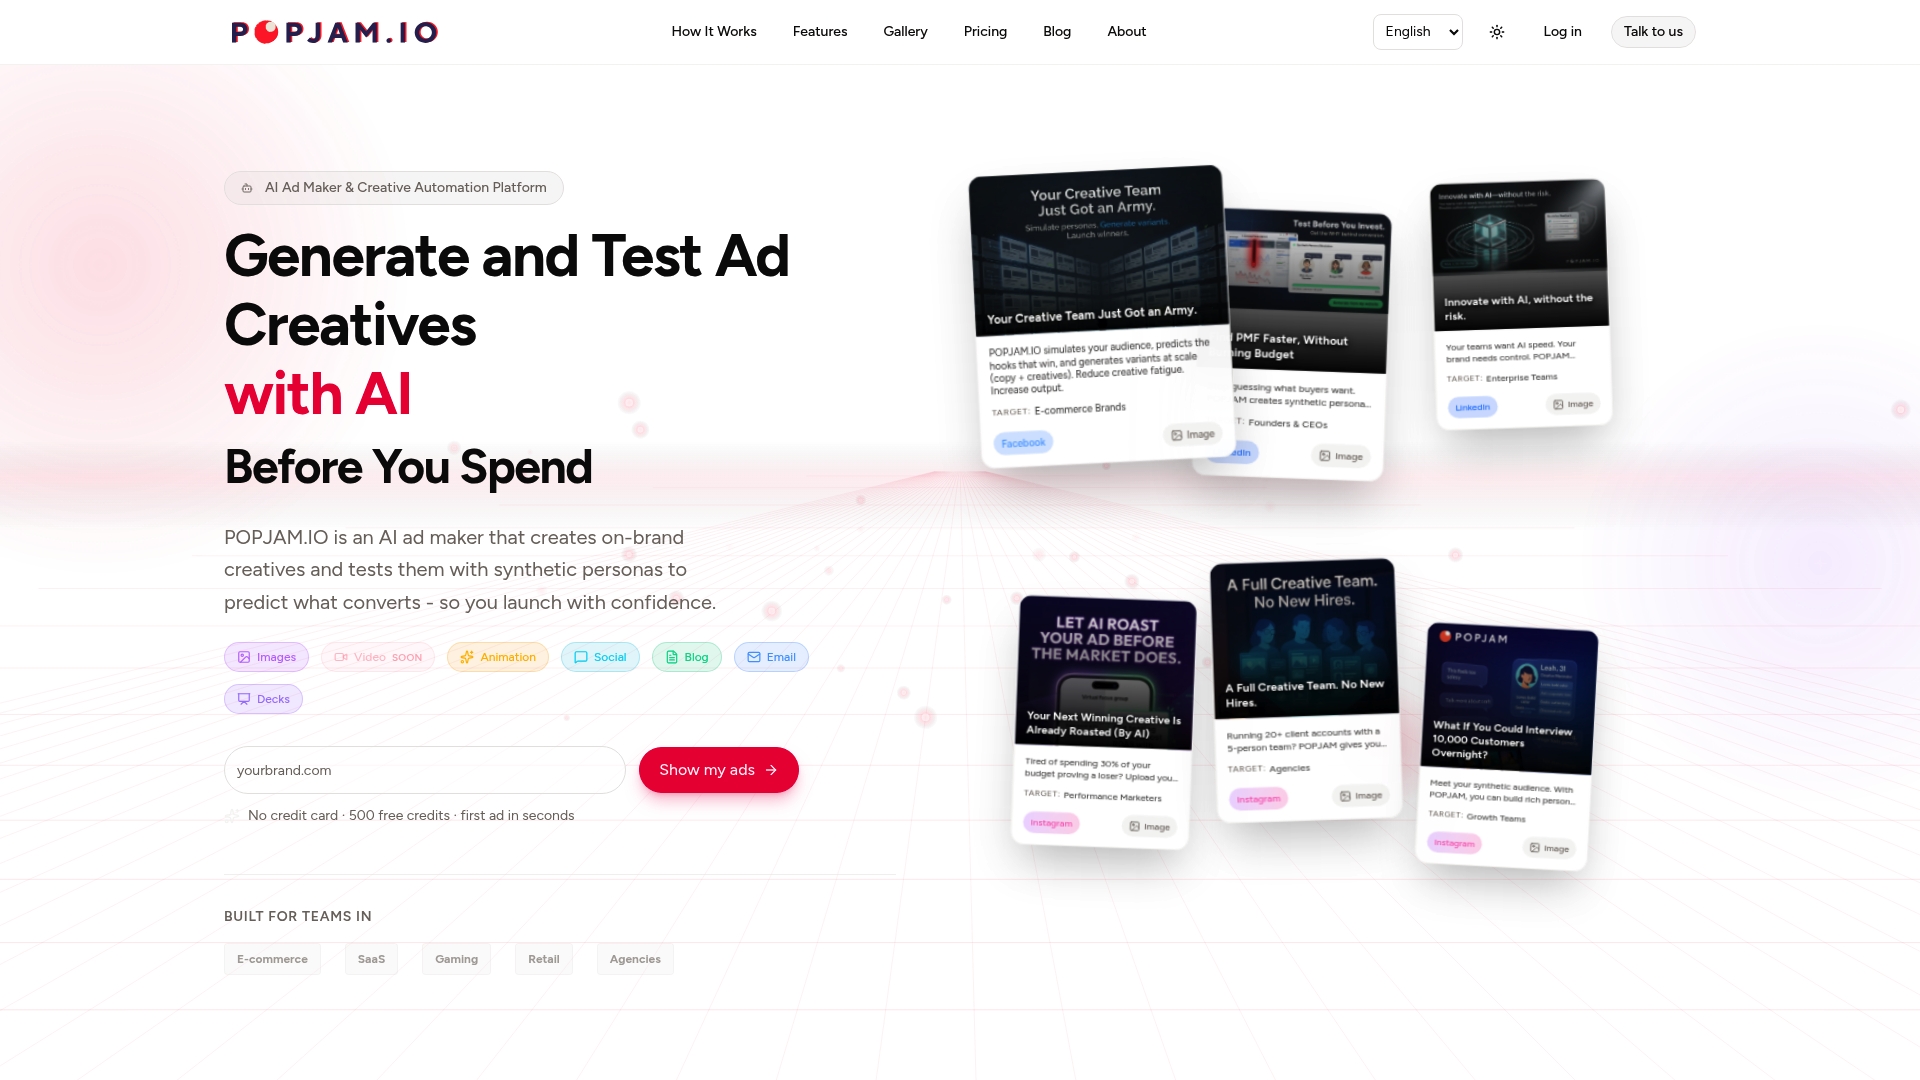
Platform, gizlilik güvencelerini doğrudan persona simülasyonu katmanına yerleştirir. Böylece kreatif ekibiniz, sıfırdan anonimleştirme süreci kurmanın manuel uyum telaşına girmeden psikografik geri bildirim alır. İster Google Görüntülü Reklam fikirlerini elemeden geçiriyor olun, ister Meta, TikTok ve LinkedIn’i kapsayan çok kanallı bir lansman hazırlıyor olun, iş akışı aynı kalır: Üretin, simüle edin, iyileştirin, sonra harcayın.
Birden fazla müşteri hesabı yöneten ajanslar, bunun nasıl ölçeklendiğini ajanslar için yapay zekâ reklam oluşturucu sayfasında görebilir. Sentetik persona geri bildiriminin yayın öncesi sürecinizi nasıl değiştirdiğini görmeye hazırsanız denemeyi başlatın ve ilk kreatif karşılaştırmanızı bu hafta yapın.
Kaynaklar
- GDPR Kapsamında Sentetik Veri: Uyum Zorlukları - GDPR Local
- Bütçenizi riske atmadan reklam kreatiflerini test etmek için sentetik kitleleri kullanmak - Sotavento Medios
Sık sorulan sorular
GDPR’ye uygun sentetik persona testi gerçekten mümkün mü?
Evet. Madde 29 Çalışma Grubu’nun kimliğin belirlenebilirliği ölçütlerini karşılayan bir anonimleştirme standardı, risk bulunan durumlarda DPIA ve düzenli aralıklarla bağımsız yeniden kimlik belirleme testleri gerektirir.
GDPR tamamen sentetik reklam testi verilerine uygulanır mı?
Her zaman değil. Tamamen anonimleştirilmiş sentetik veriler GDPR kapsamı dışında kalabilir. Ancak kısmen sentetik veya zayıf anonimleştirilmiş çıktılar genellikle tüm yükümlülüklere tabi kişisel veri olarak kalır.
Sentetik persona oluşturmak için rızaya ihtiyacım var mı?
Sentetik personanın kendisi rıza gerektirmez. Ancak alttaki modeli eğitmek için kullanılan gerçek verilerin geçerli bir hukuki dayanağı olmalıdır. Özel nitelikli kişisel veriler ise açık rıza veya Madde 9 kapsamındaki başka bir koşulu gerektirir.
Yeniden kimlik belirleme denetimleri ne sıklıkla yapılmalı?
Yeniden kimlik belirleme riskini tek seferlik bir kontrol yerine sürekli bir konu olarak ele alın. Özellikle yeni veri kaynakları ekledikten veya persona modelini yeniden eğittikten sonra düzenli denetimler planlayın ve her seferinde yöntemi belgeleyin.
POPJAM gibi platformlar GDPR açısından güvenli kreatif testine yardımcı olabilir mi?
Evet. POPJAM, reklam kreatifleri üretir ve bunları psikografik profillerden oluşturulmuş sentetik alıcı personaları üzerinde test eder. Böylece gerçek kullanıcı verilerini açığa çıkarmadan, kampanya yayına girmeden önce ekiplere yön gösterici geri bildirim sağlar.
Ekiplerin yaptığı en büyük uyum hatası nedir?
Sentetik görünen verilerin otomatik olarak anonim olduğunu varsaymak. Bir persona oluşturucu, küçük veya ayırt edici bir temel veri kümesine dayanıyorsa kurgusal görünen ama yine de yeniden kimlik belirlemeye açık çıktılar üretebilir.