

Tee reklaamiotsused 48-72 tunniga: GDPR-iga kooskõlas kasutajatestimine turundajatele
Praktiline juhend turundajatele GDPR-iga kooskõlas sünteetiliste profiilide testimiseks. Tutvu mõjuhinnangu sammude, privaatsuse häälestamise, taasisikustamise auditite ja kiire...
Jah, reklaamide eeltestimiseks saab teha GDPR-iga kooskõlas sünteetiliste profiilide teste ning see muutub tavapäraseks tulemusturunduse tiimides, kes tahavad signaali enne kulutamist. Kolm kontrollimeedet muudavad selle põhjendatavaks: anonüümimise standard, mis vastab artikli 29 töörühma tuvastatavuse kriteeriumidele, dokumenteeritud andmekaitsealane mõjuhinnang alati, kui esineb jääkrisk, ning regulaarne sõltumatu taasisikustamise testimine. Platvormid nagu POPJAM.IO lisavad need töövoogu, selle asemel et käsitleda neid hilisema lisana; põhjaliku praktilise juhendi GDPR-iga kooskõlas tehisintellekti kohta Ühendkuningriigi spetsialistidele leiad sellest allikast.
Lühikokkuvõte:
- Täielikult anonüümitud sünteetilised andmed, mida ei saa inimestega tagasi siduda, võivad jääda GDPR-i kohaldamisalast välja, kuid osaline või nõrk anonüümimine toob endiselt kaasa vastavuskohustused.
- Kasuta regulaarselt anonüümimisstandardeid, andmekaitsealaseid mõjuhinnanguid ja sõltumatuid taasisikustamise teste, et sünteetiliste profiilidega testimine püsiks GDPR-iga kooskõlas.
- Kui mudelite treenimisel kasutatakse päris andmeid, taga õiguslik alus ja tundliku teabe puhul selgesõnaline nõusolek; üksnes sünteetiline väljund nõusolekut ei vaja.
- Piira iga piloot ühe kampaaniaeesmärgi ja ühe sihtrühmasegmendiga, et vältida andmeleket ning lihtsustada auditidokumentatsiooni.
- Lisa pidevad taasisikustamise auditid ja üksikasjalik dokumentatsioon, et säilitada põhjendatavus ning vältida levinud vastavusvigu.
Sisukord
- Mida tähendab GDPR-iga kooskõlas kasutajatestimine reklaamide puhul?
- Millal GDPR sünteetilistele väljunditele tegelikult kohaldub?
- Kuidas teha GDPR-iga kooskõlas sünteetiliste profiilide testi?
- Diferentsiaalprivaatsus, k-anonüümsus ja taasisikustamise auditid lahti seletatult
- Millist dokumentatsiooni GDPR sellise testimise jaoks nõuab?
- Kas sünteetiliste profiilidega testimiseks on vaja nõusolekut?
- Milliseid vastavusvigu tiimid sünteetiliste profiilidega teevad?
- Miks sünteetiliste profiilidega testimine on reklaamitöö korraldus, mitte ainult vastavus?
- Testi reklaame POPJAMiga enne kulutamist
- Allikad
- Korduma kippuvad küsimused
Mida tähendab GDPR-iga kooskõlas kasutajatestimine reklaamide puhul?
Kui räägime siin GDPR-i kasutajatestimisest, peame silmas midagi konkreetset: tehisintellektiga loodud sünteetiliste profiilide ja simuleeritud sihtrühmareaktsioonide kasutamist reklaamide eeltestimiseks enne, kui need jõuavad päris kampaaniasse. See ei ole kasutatavusuuring päris osalejate, ekraanisalvestuste ega tegelikelt kasutajatelt kogutud isikuandmetega. See on teine valdkond ja teised reeglid.
Sünteetilised profiilid peegeldavad päris sihtrühmade statistilisi mustreid, käitumiskalduvusi, ostuajendeid ja reageerimismustreid, sisaldamata tegelikke isikutunnuseid. Sünteetilisi andmestikke saab koostada CRM-i eksportidest, kaasamissündmustest ja varasematest kampaaniaandmetest, et simuleerida segmendi võimalikku reaktsiooni pealkirjale, visuaalile või üleskutsele.
Miks tiimid seda lähenemist kasutavad:
- Kiiremad iteratsioonitsüklid: saad suunavat tagasisidet tundidega, mitte nädalatepikkuse päristestimise järel
- Päris kasutajaandmeid ei avaldata kolmandatest isikutest loovteenuste pakkujatele ega agentuuripartneritele
- Väiksem avaldamiseelne reklaamikulu, sest nõrgad reklaamid filtreeritakse välja enne eelarve kulutamist
Millal GDPR sünteetilistele väljunditele tegelikult kohaldub?
Siin komistab enamik tiime. GDPR-i põhjenduspunkt 26 ja artikli 4 lõige 5 tõmbavad selge piiri: kui andmed on tõeliselt ja pöördumatult anonüümitud, jäävad need GDPR-i kohaldamisalast välja. Kui neid saab otseselt või kaudselt siduda tuvastatava inimesega, on need endiselt isikuandmed ja kohaldub iga GDPR-i kohustus.
Keeruline on see, et „näeb välja sünteetiline” ja „on anonüümne” ei tähenda sama. Artikli 29 töörühma tuvastatavuse kriteeriumid hindavad, kas andmesubjekti oleks realistlik võimalik eristada, andmeid temaga seostada või tema kohta järeldusi teha, isegi täiesti väljamõelduna näivatest väljunditest. Liiga tihedalt väikesel ja eristuval kliendisegmendil põhinev sünteetiline profiil võib olla endiselt taasisikustatav, kui piisavalt omavahel seotud tunnuseid läbi lekib.
Täielikult anonüümitud sünteetilised andmed võivad jääda GDPR-ist täiesti välja. Osaliselt sünteetilised või nõrgalt anonüümitud väljundid jäävad tavaliselt isikuandmeteks, mis käivitab kõik vastavusnõuded.
Kui väljundid liigitatakse endiselt isikuandmeteks, vastutad järgmise eest:
- Dokumenteeritud õiguslik alus algsele töötlemisele, mille abil sünteetiline mudel loodi
- Andmekaitsealane mõjuhinnang enne genereerimise algust, mitte pärast
- Lähteandmetega seotud andmesubjekti õigused (juurdepääs, kustutamine, vastuväide)
- Selgesõnaline nõusolek või muu artikli 9 tingimus, kui mudeli treenimisel kasutati eriliigilisi isikuandmeid
Kuidas teha GDPR-iga kooskõlas sünteetiliste profiilide testi?
Siin on töövoog, mis peab kontrollile vastu planeerimisest valideerimiseni.
- Planeeri test. Määra kampaania eesmärk, hüpotees (milline loominguline suund peaks võitma ja miks), kaasatavate profiilide ulatus ning õiguslik alus, kui mudelisse läheb päris andmeid. Kaasa andmekaitsespetsialist varakult, kui tuvastatavuse suhtes on ebaselgust.
- Käsitle andmeid õigesti. Kasuta võimaluse korral täielikult sünteetilisi profiile. Kui mudel põhineb osaliselt päris kliendiandmetel, dokumenteeri allika õiguslik alus ja järgi võimalikult väheste andmete põhimõtet: eemalda kõik, mida test tegelikult ei vaja.
- Genereeri seadistatud privaatsusparameetritega. Rakenda enne genereerimist diferentsiaalprivaatsust või samaväärset müra kalibreerimist. Hoia valideerimisandmestik eraldi, et sünteetilised profiilid ei sobituks üleliia kitsa varasema käitumisnäidisega.
- Käivita simulatsioon. Järjesta loomingulisi suundi omavahel, mitte ära aja taga absoluutseid skoore. Käsitle iga väljundit suunava juhisena, mitte lõpliku tõena, ja hoia test konfidentsiaalsena seni, kuni oled tulemuste põhjal tegutsenud.
- Valideeri sõltumatult. Telli andmestiku taasisikustamise testimine. Katseta võitnud reklaami väikese päris eelarvega enne täielikku käivitamist ning salvesta eeldused, parameetrid ja tulemused auditijälje jaoks.
Praktiline nõuanne: Alusta iga pilooti ühe kampaaniaeesmärgi ja ühe sihtrühmasegmendiga. Kui püüad esimesel korral valideerida kolme loomingulist suunda viies segmendis, mattub vajalik signaal ning dokumentatsiooni on hiljem raske põhjendada.
Sellist struktureeritud lähenemist kasutavad tiimid on teatanud, et reklaamiotsused valmivad 48 kuni 72 tunniga ilma varaseid kontseptsioone avalikustamata. See on oluline eelis olukorras, kus konkurent võiks päris testist ekraanipildi teha.
Diferentsiaalprivaatsus, k-anonüümsus ja taasisikustamise auditid lahti seletatult
Privaatsust suurendavad meetodid pole valikulised lisad: just need muudavad sünteetilise andmestiku põhjendatavaks. Suurema osa tööst teevad kaks meetodit.
Diferentsiaalprivaatsus lisab andmestikku kalibreeritud statistilist müra, nii et ühtegi üksikkirjet ei saa tagantjärele taastada, kuid koondmustrid jäävad analüüsiks kasulikuks. Kompromiss on reaalne: rohkem müra tähendab väiksemat taasisikustamise riski, kuid nõrgemat statistilist vastavust. Seetõttu peavad tiimid mürataset iteratiivselt kohandama, kuni andmed toetavad endiselt testimisülesannet ilma üksikisikuid paljastamata.
K-anonüümsus toimib teisiti: kirjed rühmitatakse nii, et üksikisik on eristamatu vähemalt k-1 teisest samade tunnustega inimesest. Levinud viga on käsitleda k-anonüümsust ühekordse linnukesena. Uute andmeallikate lisamisel tunnuste korrelatsioonid muutuvad ning eelmisel kvartalil k-anonüümne andmestik ei pruugi seda täna enam olla.
Taasisikustamine on muutuv sihtmärk, mitte ühekordne audit. Praktikud peaksid käsitlema esialgset auditit lähtealusena ning ajastama kordusteste, märkides iga kord üles metoodika, et auditijälg peaks vastu, kui järelevalveasutus hiljem küsimusi esitab.
Enne ühegi pakkuja sünteetiliste profiilide süsteemi usaldamist küsi:
- Kasutatud konkreetsed privaatsusparameetrid (müratasemed, k-väärtuse lävendid)
- Sõltumatud auditiaruanded, mitte ainult sisemised enesehinnangud
- Taasisikustamise testide materjalid koos kuupäevade ja metoodikaga
- Arvestus selle kohta, kui sageli neid auditeid uuendatakse
Millist dokumentatsiooni GDPR sellise testimise jaoks nõuab?
Juhtimine ja kontroll eristavad põhjendatavat testimisprogrammi sellisest, mis laguneb niipea, kui jurist midagi küsib. Soovitatav töökorraldus hõlmab andmekaitsealast mõjuhinnangut, privaatsust suurendavaid tehnoloogiaid, pidevat taasisikustamise seiret ja dokumenteeritud töötlemisülevaateid.
Tee andmekaitsealane mõjuhinnang alati, kui sünteetiline genereerimine kasutab päris isikuandmeid, eriti suure mahu või tundlike tunnuste puhul, ning hõlma selles andmeallikas, anonüümimismeetod ja jääkrisk. Artikli 30 kohaselt peaksid töötlemisülevaated kirjeldama õiguslikku alust, rakendatud kaitsemeetmeid, säilitustähtaegu ja kustutamispõhimõtteid nii lähteandmete kui ka sünteetiliste väljundite jaoks.
Määra enne testimise algust selged rollid:
- Andmekaitsespetsialist: vaatab üle mõjuhinnangu ulatuse ja tuvastatavuse riski
- Õigusosakond: kinnitab õigusliku aluse ja nõusoleku staatuse
- Arendus: rakendab privaatsusparameetreid ja peab auditiloge
- Turundus: kinnitab testi ulatuse ja konfidentsiaalsuse korralduse
Määra ülevaatuse käivitajad, näiteks uus andmeallikas, mudeli uuesti treenimine või kvartaalne kontroll, ning määratle intsidendiprotsess juhuks, kui taasisikustamise audit tuvastab probleemi.
Kas sünteetiliste profiilidega testimiseks on vaja nõusolekut?
Siin on nüanss, mis inimesi eksitab: sünteetilised profiilid ise ei vaja nõusolekut, sest need pole päris inimesed. Kuid niipea, kui nende aluseks oleva mudeli loomiseks või treenimiseks kasutatakse päris isikuandmeid, reguleerib nõusolek (või muu kehtiv õiguslik alus) seda sisendit, mitte sünteetilist väljundit.
Kui koostad profiile CRM-i eksportidest, varasematele kampaaniatele reageerijatest või kaasamissündmustest, vajas algne andmekogumine oma õiguslikku alust juba kogumise hetkel. Levinud puudujääk on otsustada hiljem kasutada neid andmeid sünteetilise mudeli treenimiseks, kontrollimata, kas algne nõusolek või õigustatud huvi alus seda katab.
Nõusoleku praktiline haldamine selles töövoos tähendab:
- Kontrollimist, kas algne andmekogumise nõusolek katab „mudeli treenimise testimise eesmärgil”, mitte ainult „kampaania personaliseerimise”
- Sünteetilise genereerimise protsessi hoidmist lahus kliendipoolsetest nõusolekumuudatustest nii, et nõusoleku tagasivõtmine eemaldab kliendi andmed tulevastest mudeli treenimiskordadest
- Nõusolekuahela dokumenteerimist lähteandmetest mudeli ja sünteetilise väljundini, isegi kui lõplik profiil ise isikuandmeid ei sisalda
Kui sünteetilised profiilid põhinevad täielikult litsentsitud kolmandate isikute paneelidel või täielikult agregeeritud valdkonnaandmetel ilma otsese kliendisisendita, väheneb nõusolekuga seotud koormus oluliselt, kuid pead endiselt kontrollima algse andmepakkuja vastavust.
Milliseid vastavusvigu tiimid sünteetiliste profiilidega teevad?
Kõige levinum viga on ajada segi „näeb välja anonüümne” ja „on anonüümne”. Profiiligeneraator, mis toodab usutavaid, väljamõelduna kõlavaid nimesid ja käitumisi, võib endiselt põhineda nii väikesel andmestikul, et inimesed on taasisikustatavad, eriti kitsastes B2B-segmentides, kus mõned ettevõtte tunnused võivad osutada ühele päris ettevõttele.
Teine viga on käsitleda mõjuhinnangut ühekordse vastavusülesande, mitte elava dokumendina. Tiimid teevad mõjuhinnangu käivitamisel ning lisavad järgmise aasta jooksul treeningandmestikku uusi allikaid, ilma et seda uuesti üle vaataksid.
Muud korduvad vead:
- Taasisikustamise auditite vahelejätmine pärast pakkuja esmast kasutuselevõttu, eeldades, et esimene test katab kõik tähtajatult
- Dokumenteerimata jätmine, miks andmestikku peeti piisavalt anonüümituks, nii et vaidlustamise korral puudub põhjendatav kirjalik jälg
- „Anonüümitud” sünteetiliste väljundite jagamine agentuuripartnerite või töövõtjatega kontrollimata, kas neis säilib taasisikustamise risk
- Nii tugeva diferentsiaalprivaatsuse müra kasutamine, et sünteetilised profiilid annavad kasutut reklaamitagasisidet ning testimise mõte kaob
- Eeldamine, et platvormi turundusväide „GDPR-iga kooskõlas” asendab sinu enda mõjuhinnangut ja auditijälge
Enamiku nende vigade lahendus on protseduuriline, mitte tehniline: lisa kordusauditid ja dokumentatsiooni ülevaatused kalendrisse samamoodi nagu turvakontrollid, selle asemel et pidada neid ühekordseks seadistuseks.
Miks sünteetiliste profiilidega testimine on reklaamitöö korraldus, mitte ainult vastavus?
Enamik vastavusteemalist sisu käsitleb sünteetilisi andmeid õigusliku ümbersõiduna, millegina, mida riski vältimiseks talutakse. See vaade alahindab neid. Turunduse privaatsusspetsialistid näevad sünteetilistes profiilides üha enam reklaamitöö konkurentsieelist: kui reklaamiplatvormidel ligipääs esimese osapoole andmetele kitseneb, saavad püsiva eelise tiimid, kes suudavad käitumuslikku reaktsiooni simuleerida päris sihtrühmaandmetest sõltumata.
POPJAM.IO läheneb sellele brändiga sobivate reklaamide loomise ja nende testimisega psühhograafilistel profiilidel põhinevate sünteetiliste ostjaprofiilide vastu, andes turundustiimidele tagasisidet enne, kui esimene dollar jõuab Metasse, Google'isse või TikToki. See on tõend, mida tasub meeles pidada: eespool kirjeldatud töövoog pole teoreetiline, vaid toimib praegu platvormi tasandil. Tiimidele, kes tahavad metoodikasse süveneda, selgitab POPJAMi sünteetilise kasutajatestimise juhend tulemusturunduse tiimidele mehhanisme üksikasjalikumalt.
Kui kavandad esimest pilooti, hoia see kitsas: üks kampaaniaeesmärk, kolm loomingulist suunda, ühe kuni kahe nädala pikkune valideerimisperiood ning selge mõõdik (prognoositud kaasatuse järjestus, meelsuse jaotus või klõpsukavatsus), mida hiljem päris tulemustega võrrelda.
Doruk
Testi reklaame POPJAMiga enne kulutamist
POPJAM on alternatiiv reklaamieelarve kulutamisele oletustele: lood brändiga sobivad reklaamid ja testid neid sünteetiliste ostjaprofiilidega enne avaldamist, et nõrgad kontseptsioonid filtreeritaks välja tundidega, mitte alles ebaõnnestunud kampaania järel.
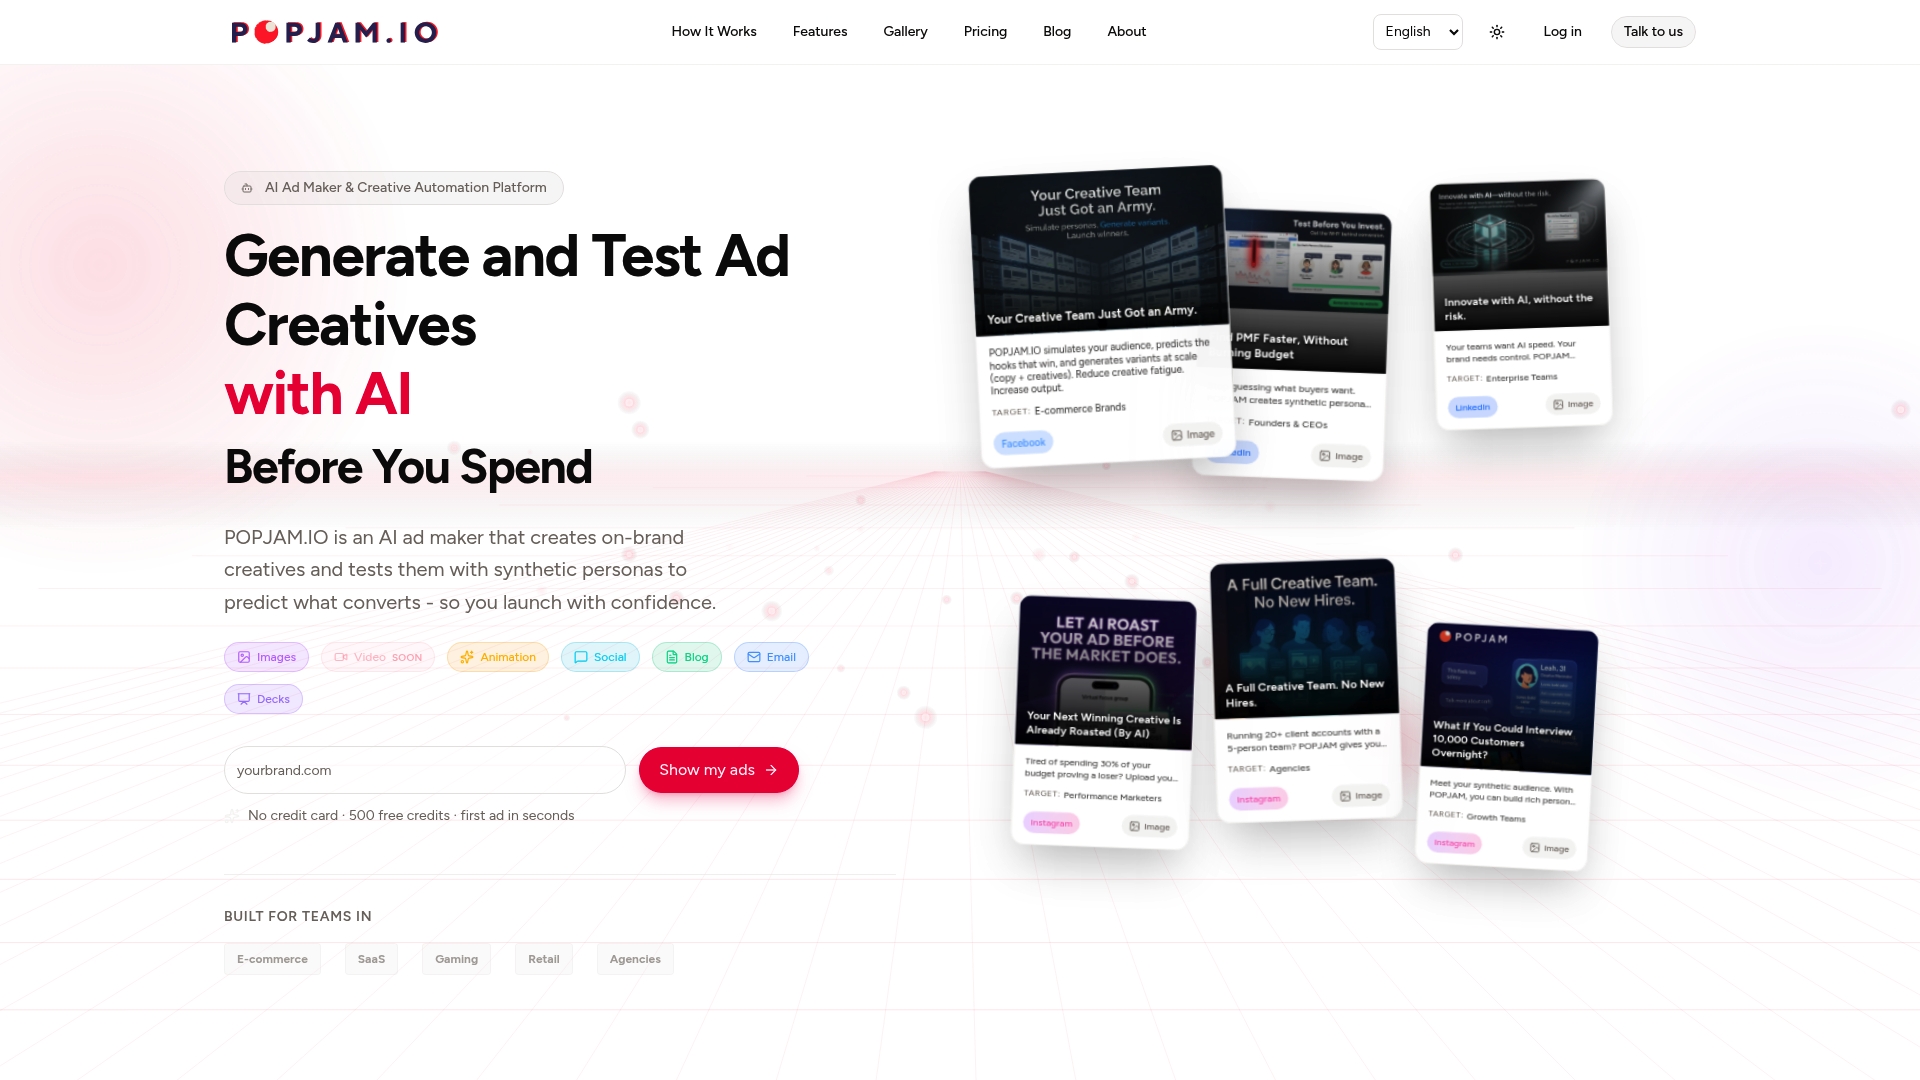
Platvorm lisab privaatsuskaitse meetmed profiilisimulatsiooni kihti endasse, nii et loovtiim saab psühhograafilist tagasisidet ilma käsitsi vastavusnõuetega rabelemata ja anonüümimisprotsessi nullist ehitamata. Olenemata sellest, kas hindad Google Display kontseptsioone või tervet mitme kanali lansseerimist Metas, TikTokis ja LinkedInis, jääb töövoog samaks: loo, simuleeri, täiusta ja alles siis kuluta.
Mitut kliendikontot haldavad agentuurid näevad selle laiendamist agentuuride tehisintellekti reklaamigeneraatori lehel. Kui tahad näha, kuidas sünteetiliste profiilide tagasiside muudab sinu avaldamiseelset protsessi, alusta proovikasutust ja tee esimene reklaamivõrdlus sel nädalal.
Allikad
- Sünteetilised andmed GDPR-i alusel: vastavuse väljakutsed - GDPR Local
- Sünteetiliste sihtrühmade kasutamine reklaamide testimiseks eelarvet ohtu seadmata - Sotavento Medios
Korduma kippuvad küsimused
Kas GDPR-iga kooskõlas sünteetiliste profiilidega testimine on päriselt võimalik?
Jah. See nõuab anonüümimisstandardit, mis vastab artikli 29 töörühma tuvastatavuse kriteeriumidele, riski olemasolul andmekaitsealast mõjuhinnangut ning regulaarset sõltumatut taasisikustamise testimist.
Kas GDPR kohaldub täielikult sünteetilistele reklaamitestimise andmetele?
Mitte alati. Täielikult anonüümitud sünteetilised andmed võivad jääda GDPR-i kohaldamisalast välja, kuid osaliselt sünteetilised või nõrgalt anonüümitud väljundid jäävad tavaliselt isikuandmeteks, millele kehtivad kõik kohustused.
Kas sünteetiliste profiilide loomiseks on vaja nõusolekut?
Sünteetiline profiil ise nõusolekut ei vaja, kuid selle aluseks oleva mudeli treenimiseks kasutatud päris andmed vajavad kehtivat õiguslikku alust ning eriliigilised isikuandmed selgesõnalist nõusolekut või muud artikli 9 tingimust.
Kui sageli tuleks teha taasisikustamise auditeid?
Käsitle taasisikustamise riski pideva, mitte ühekordse kontrollina. Ajasta perioodilised auditid, eriti pärast uute andmeallikate lisamist või profiilimudeli uuesti treenimist, ning dokumenteeri iga kord metoodika.
Kas platvormid nagu POPJAM aitavad GDPR-iga kooskõlas reklaamitestimist teha?
Jah. POPJAM loob reklaame ja testib neid psühhograafilistel profiilidel põhinevate sünteetiliste ostjaprofiilidega, andes tiimidele suunavat tagasisidet enne kampaania avaldamist ilma päris kasutajaandmeid paljastamata.
Mis on tiimide suurim vastavusviga?
Eeldus, et sünteetilisena näivad andmed on automaatselt anonüümsed. Profiiligeneraator võib toota väljamõelduna näivaid väljundeid, mis on siiski taasisikustatavad, kui need põhinevad väikesel või eristuval alusandmestikul.